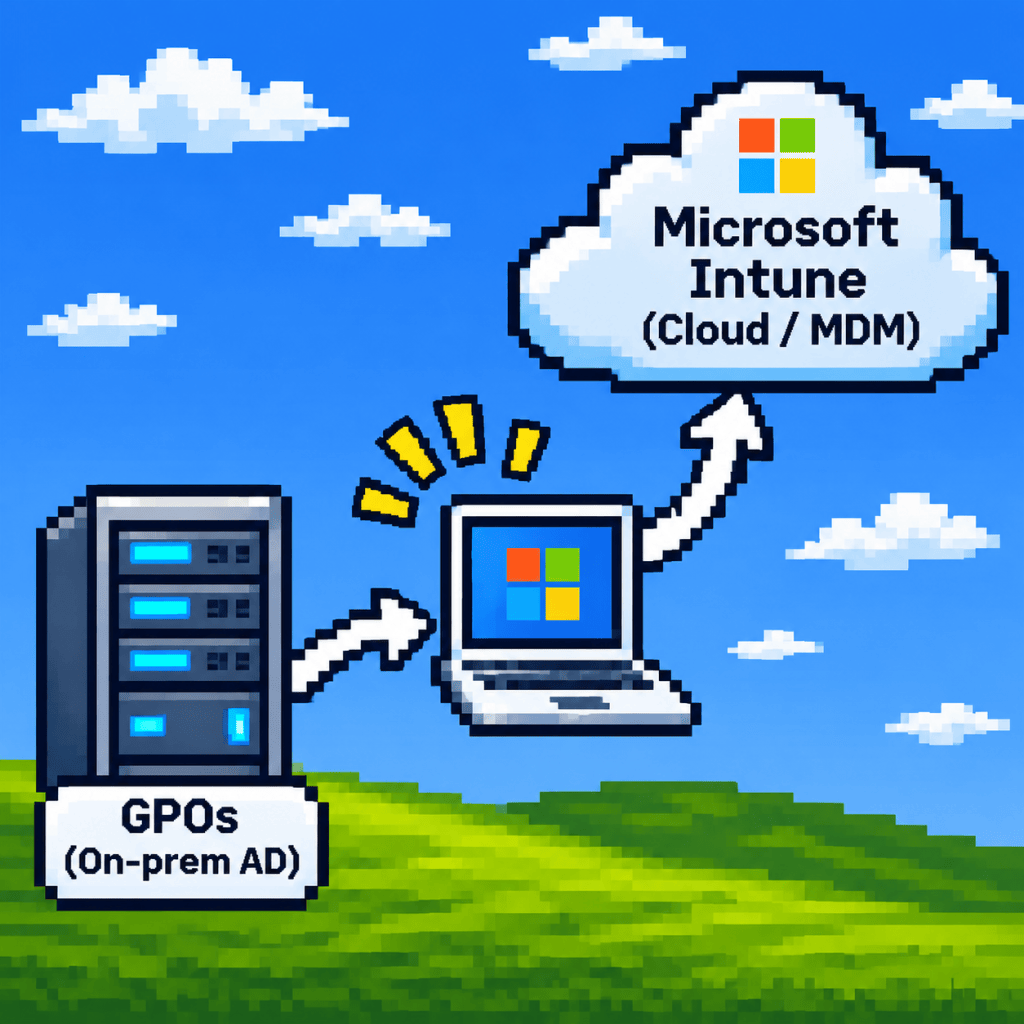
Αν έχεις δουλέψει με Active Directory, τότε σίγουρα έχεις περάσει αρκετές ώρες μέσα στο Group Policy Management Console. Έχεις φτιάξει GPOs, έχεις κάνει link σε OUs, έχεις τρέξει gpupdate /force περισσότερες φορές απ’ όσες θέλεις να παραδεχτείς και κάποια στιγμή έχεις αναρωτηθεί γιατί μια πολιτική εφαρμόζεται σε όλους εκτός από τον έναν υπολογιστή που τη χρειάζεται.
Και μετά έρχεται το Microsoft Intune και μας λέει ότι μπορούμε να διαχειριζόμαστε συσκευές από το cloud, χωρίς Domain Controllers και χωρίς VPN.
Ωραία ακούγεται! Αλλά είναι πράγματι καλύτερο από τα GPOs; Και μήπως κάποια πράγματα ήταν τελικά πιο εύκολα παλιά; 😅
Πάμε να δούμε τα πλεονεκτήματα και τα μειονεκτήματα και των δύο.
Πρωτα απ’ ολα, τι συγκρινουμε;
Τα Group Policy Objects (GPOs) αποτελούν έναν από τους βασικούς μηχανισμούς κεντρικής διαχείρισης Windows σε περιβάλλον Active Directory. Μπορούμε να εφαρμόζουμε ρυθμίσεις σε χρήστες και υπολογιστές, χρησιμοποιώντας Organizational Units (OUs), Security Filtering, WMI Filtering και Group Policy inheritance.
Το Microsoft Intune, από την άλλη, είναι μια cloud-based υπηρεσία διαχείρισης endpoints. Χρησιμοποιεί μηχανισμούς MDM και τις δυνατότητες που παρέχει κάθε λειτουργικό σύστημα για να διαχειρίζεται συσκευές, εφαρμογές και ρυθμίσεις ασφαλείας.
Η βασική διαφορά είναι ότι τα domain GPOs βασίζονται σε υποδομή Active Directory, ενώ το Intune επιτρέπει τη διαχείριση συσκευών μέσω cloud, χωρίς να απαιτείται παραδοσιακό domain join.
Τα πλεονεκτηματα του Microsoft Intune ✅
1. Δεν χρειαζόμαστε VPN για τις πολιτικές
Αυτό είναι ίσως από τα μεγαλύτερα πλεονεκτήματα του Intune, ειδικά για οργανισμούς με remote ή hybrid εργαζομένους.
Με τα παραδοσιακά domain GPOs, ο υπολογιστής συνήθως χρειάζεται επικοινωνία με έναν Domain Controller για να λάβει νέες πολιτικές. Αν ο χρήστης βρίσκεται εκτός εταιρικού δικτύου, συχνά απαιτείται VPN ή κάποια άλλη λύση συνδεσιμότητας.
Με το Intune, η συσκευή μπορεί να συγχρονίσει τις πολιτικές της μέσω Internet, εφόσον μπορεί να επικοινωνήσει με τις απαιτούμενες υπηρεσίες.
Ο χρήστης μπορεί να βρίσκεται στο σπίτι, σε άλλο κράτος ή σε κάποιο ξενοδοχείο. Δεν χρειάζεται να του υπενθυμίζουμε να συνδεθεί στο VPN για να πάρει το καινούργιο configuration profile.
2. Δεν περιοριζόμαστε στα Windows
Τα GPOs είναι σχεδιασμένα κυρίως για τη διαχείριση Windows σε περιβάλλον Active Directory.
Με το Intune μπορούμε να διαχειριζόμαστε Windows, macOS, Android και iOS/iPadOS, με διαφορετικές δυνατότητες και περιορισμούς ανά πλατφόρμα.
Επιπλέον, μέσω Mobile Application Management (MAM), μπορούμε να προστατεύουμε εταιρικά δεδομένα μέσα σε υποστηριζόμενες εφαρμογές, ακόμα και χωρίς να κάνουμε enroll ολόκληρη την προσωπική συσκευή του χρήστη.
Κάτι ιδιαίτερα χρήσιμο σε BYOD περιβάλλοντα.
3. Cloud-only συσκευές
Μια Windows συσκευή μπορεί να είναι Microsoft Entra joined και να διαχειρίζεται μέσω Intune, χωρίς να ανήκει σε παραδοσιακό Active Directory domain.
Αυτό μειώνει την εξάρτηση από on-premises υποδομές και διευκολύνει τη διαχείριση συσκευών που βρίσκονται εκτός εταιρικού δικτύου.
4. Περισσότερα από configuration policies
Το Intune δεν περιορίζεται στην εφαρμογή ρυθμίσεων. Μπορούμε επίσης να διαχειριζόμαστε εφαρμογές, compliance policies, BitLocker, Defender settings, Windows updates, enrollment και remote actions.
Σε συνδυασμό με το Microsoft Entra Conditional Access, μπορούμε να απαιτούμε μια συσκευή να είναι compliant πριν της επιτρέψουμε πρόσβαση σε συγκεκριμένους εταιρικούς πόρους.
Τα μειονεκτηματα του Microsoft Intune ❌
1. Δεν εφαρμοζονται ολα αμεσως
Αν έχεις συνηθίσει να τρέχεις gpupdate /force και να ελέγχεις σχεδόν αμέσως το αποτέλεσμα, το Intune μπορεί να δοκιμάσει την υπομονή σου.
Οι συσκευές πραγματοποιούν περιοδικά check-ins με την υπηρεσία. Για ήδη εγγεγραμμένες συσκευές, τα συνηθισμένα maintenance syncs γίνονται περίπου κάθε 8 ώρες, αν και το διάστημα διαφέρει ανάλογα με την πλατφόρμα και τις συνθήκες.
Μπορούμε να ζητήσουμε χειροκίνητο Sync, αλλά αυτό δεν εγγυάται ότι κάθε αλλαγή θα εφαρμοστεί αμέσως.
Και κάπως έτσι ξεκινάει το αγαπημένο μας troubleshooting: το policy είναι Assigned, η συσκευή είναι Online, αλλά η ρύθμιση δεν φαίνεται πουθενά. 😅
2. Δεν υποστηριζονται ολες οι ρυθμισεις των GPOs
Παρόλο που το Intune Settings Catalog περιλαμβάνει πολλές ρυθμίσεις που γνωρίζουμε από τα GPOs, δεν υπάρχει πάντα αντιστοιχία ένα προς ένα.
Κάποια settings δεν υποστηρίζονται, κάποια λειτουργούν διαφορετικά και άλλα δεν έχουν ιδιαίτερο νόημα σε cloud-native συσκευές.
Ειδικά σε οργανισμούς με πολύπλοκα legacy configurations, η μετάβαση μπορεί να απαιτεί επανασχεδιασμό αντί για απλή μεταφορά των υπαρχόντων πολιτικών.
3. Το troubleshooting ειναι διαφορετικο
Στο παραδοσιακό Active Directory έχουμε εργαλεία όπως gpresult, Resultant Set of Policy (RSoP) και Event Viewer.
Στο Intune πρέπει να εξοικειωθούμε με το Intune admin center, τα MDM diagnostic logs, το DeviceManagement-Enterprise-Diagnostics-Provider και, ανάλογα με το σενάριο, τα logs του Intune Management Extension.
Δεν είναι απαραίτητα δυσκολότερο. Είναι όμως διαφορετικό και χρειάζεται να μάθουμε πού να ψάχνουμε.
4. Licensing και εξαρτηση απο το cloud
Το Intune απαιτεί κατάλληλες άδειες χρήσης και εξαρτάται από τη διαθεσιμότητα των cloud υπηρεσιών και τη συνδεσιμότητα της συσκευής.
Επίσης, δεν περιλαμβάνονται όλες οι προηγμένες δυνατότητες σε κάθε άδεια. Κάποια features απαιτούν πρόσθετη αδειοδότηση.
Αυτό πρέπει να λαμβάνεται υπόψη όταν σχεδιάζουμε τη μετάβαση ενός οργανισμού.
Και τα GPOs; εχουν ακομα πλεονεκτηματα; ✅
Φυσικά! Τα GPOs δεν έγιναν ξαφνικά άχρηστα επειδή εμφανίστηκε το Intune.
- Μεγάλη ωριμότητα: Είναι μια δοκιμασμένη τεχνολογία με εκτεταμένες δυνατότητες διαχείρισης Windows.
- Granular targeting: Organizational Units, inheritance, security filtering και WMI filters προσφέρουν ευέλικτους τρόπους εφαρμογής πολιτικών.
- Legacy compatibility: Παλαιότερες εφαρμογές και on-premises περιβάλλοντα συχνά βασίζονται σε Group Policy settings και Group Policy Preferences.
- Local infrastructure control: Η διαχείριση μπορεί να παραμένει εντός της εταιρικής υποδομής, χωρίς εξάρτηση από cloud MDM υπηρεσία.
- Γνωστό troubleshooting: Για έναν έμπειρο Active Directory administrator, τα εργαλεία διάγνωσης είναι ιδιαίτερα γνώριμα.
Τα μειονεκτηματα των GPOs ❌
Από την άλλη, τα GPOs έχουν και περιορισμούς:
- Εξάρτηση από Active Directory: Τα domain GPOs απαιτούν την αντίστοιχη υποδομή και επικοινωνία με Domain Controllers για refresh.
- Remote workers: Οι συσκευές εκτός εταιρικού δικτύου χρειάζονται τρόπο επικοινωνίας με την on-premises υποδομή.
- Windows-focused: Δεν αποτελούν ενιαία πλατφόρμα διαχείρισης κινητών και διαφορετικών λειτουργικών συστημάτων.
- Complexity: Με τα χρόνια μπορεί να δημιουργηθούν δεκάδες ή εκατοντάδες GPOs με inheritance, filtering και conflicting settings.
- Legacy configuration: Πολλά περιβάλλοντα διατηρούν πολιτικές που κανείς δεν θυμάται γιατί δημιουργήθηκαν ή αν εξακολουθούν να χρειάζονται.
Intune vs GPOs: Μια γρηγορη συγκριση
| Χαρακτηριστικό | GPOs | Intune |
|---|---|---|
| Διαχείριση | On-premises AD | Cloud MDM |
| VPN | Συχνά απαραίτητο εκτός εταιρείας | Όχι για cloud policies |
| Windows | Ναι | Ναι |
| macOS / Mobile | Όχι ως native AD GPO management | Ναι |
| Cloud-only devices | Όχι μέσω domain GPO | Ναι |
| Policy refresh | GP refresh / gpupdate | MDM check-in / Sync |
| Legacy settings | Εκτεταμένη υποστήριξη | Εξαρτάται από το setting |
| Licensing | Υποδομή και σχετικές άδειες | Κατάλληλες Intune άδειες |
Μπορουν να συνυπαρχουν Intune και GPOs;
Ναι! Και σε πολλά περιβάλλοντα αυτή είναι η πραγματικότητα.
Ένας οργανισμός μπορεί να έχει συσκευές Hybrid Microsoft Entra joined, οι οποίες λαμβάνουν ρυθμίσεις τόσο από Group Policy όσο και από Intune.
Χρειάζεται όμως προσοχή στα conflicts.
Αν το ίδιο setting ρυθμίζεται από GPO και MDM με διαφορετικές τιμές, δεν πρέπει να υποθέτουμε ότι το Intune θα κερδίσει αυτόματα. Η συμπεριφορά εξαρτάται από τη συγκεκριμένη ρύθμιση και τους μηχανισμούς policy precedence που υποστηρίζονται.
Γι’ αυτό είναι σημαντικό να γνωρίζουμε ποιο σύστημα είναι υπεύθυνο για κάθε configuration και να αποφεύγουμε να διαχειριζόμαστε το ίδιο setting από δύο διαφορετικά σημεία.
Και αν θελουμε να μεταφερουμε τα GPOs στο Intune;
Εδώ υπάρχει ένα ιδιαίτερα χρήσιμο εργαλείο: το Group Policy Analytics.
Μπορούμε να κάνουμε export τα υπάρχοντα GPOs σε XML, να τα εισάγουμε στο Intune και να δούμε ποια settings υποστηρίζονται, ποια έχουν καταργηθεί και ποια δεν μπορούν να μεταφερθούν απευθείας.
Για τις υποστηριζόμενες ρυθμίσεις, μπορούμε να δημιουργήσουμε πολιτικές μέσω του Settings Catalog.
Προσοχή όμως: migration δεν σημαίνει απαραίτητα ότι πρέπει να αντιγράψουμε ολόκληρο το παλιό περιβάλλον μας στο cloud.
Αν έχουμε 150 GPOs, από τα οποία τα 40 δημιουργήθηκαν το 2012 και κανείς δεν θυμάται τι κάνουν, ίσως είναι μια καλή ευκαιρία να καθαρίσουμε πρώτα το περιβάλλον μας. 😄
Τελικα, ποιο είναι καλυτερο;
Η απάντηση που όλοι αγαπάμε στο IT: It depends!
Αν ο οργανισμός βασίζεται σε on-premises Active Directory, χρησιμοποιεί legacy εφαρμογές και έχει συγκεκριμένες απαιτήσεις διαχείρισης Windows, τα GPOs εξακολουθούν να έχουν σημαντική αξία.
Αν όμως θέλουμε να διαχειριζόμαστε cloud-only συσκευές, remote εργαζομένους, κινητά και σύγχρονες πολιτικές ασφαλείας, το Intune προσφέρει δυνατότητες που τα παραδοσιακά GPOs δεν σχεδιάστηκαν να καλύψουν.
Προσωπικά, θεωρώ ότι το σημαντικότερο δεν είναι να μεταφέρουμε απλώς κάθε GPO στο Intune, αλλά να ξανασκεφτούμε πώς θέλουμε να διαχειριζόμαστε και να προστατεύουμε τις συσκευές μας.
Το cloud δεν διορθώνει αυτόματα ένα κακό configuration. Απλώς μας επιτρέπει να το εφαρμόσουμε σε περισσότερες συσκευές, από οπουδήποτε. 😅
Happy troubleshooting, and may your policies always apply! 💜


Leave a Reply