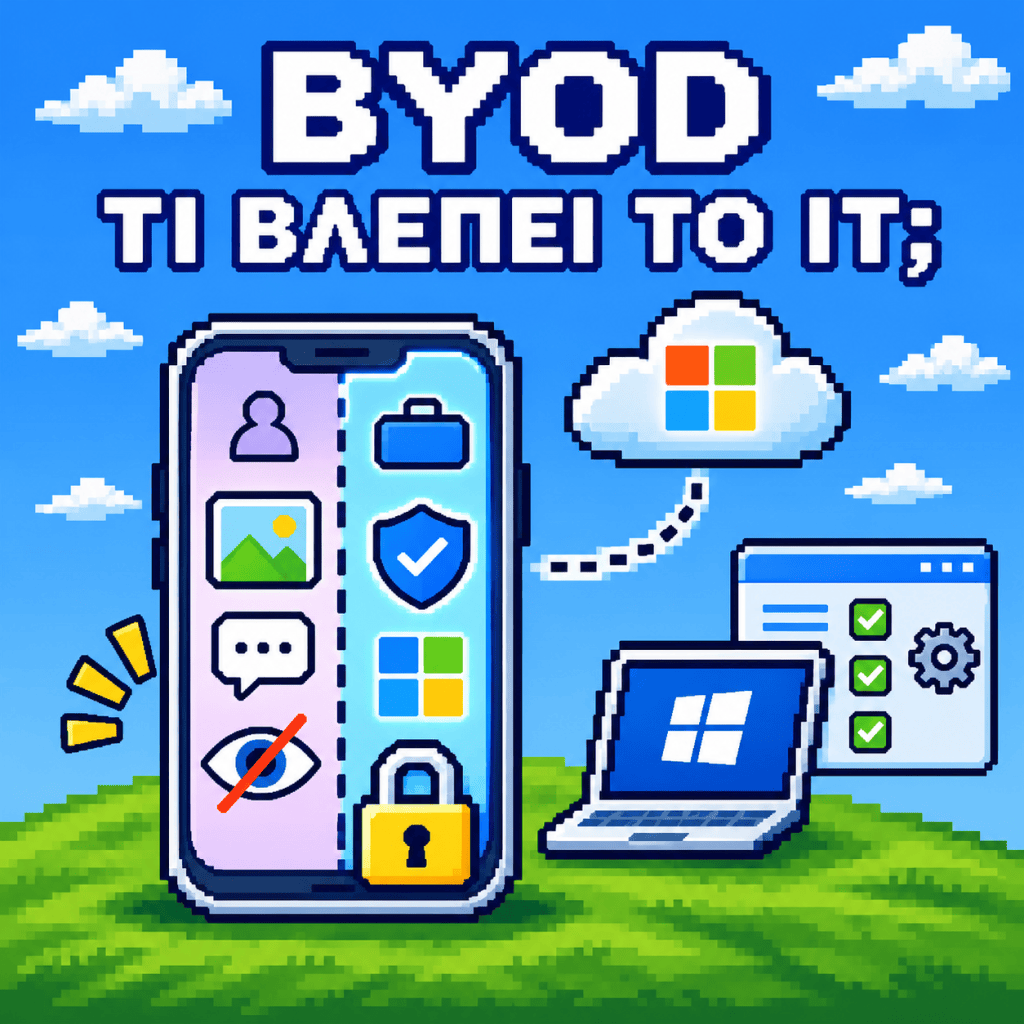
«Μου ζήτησαν από τη δουλειά να εγκαταστήσω το Microsoft Intune στο κινητό μου. Δηλαδή τώρα μπορούν να δουν τις φωτογραφίες μου; Τα μηνύματά μου; Πού βρίσκομαι;»
Αυτή είναι μια από τις πιο συνηθισμένες απορίες όταν μια εταιρεία επιτρέπει στους εργαζομένους της να χρησιμοποιούν τις προσωπικές τους συσκευές για επαγγελματικούς σκοπούς.
Και είναι απολύτως λογική.
Κανείς δεν θέλει ο εργοδότης του να έχει πρόσβαση στην προσωπική του ζωή επειδή χρειάζεται να διαβάζει τα εταιρικά emails από το κινητό του.
Τα καλά νέα είναι ότι το Microsoft Intune προσφέρει διαφορετικούς τρόπους διαχείρισης, χωρίς να απαιτείται απαραίτητα ο πλήρης έλεγχος της συσκευής.
Ας δούμε τι πραγματικά συμβαίνει.
ΤΙ ΕΙΝΑΙ ΤΟ BYOD;
BYOD σημαίνει Bring Your Own Device.
Με απλά λόγια, χρησιμοποιούμε τη δική μας συσκευή, κινητό, tablet ή laptop, για να αποκτήσουμε πρόσβαση σε εταιρικούς πόρους.
Για παράδειγμα, μπορεί να χρησιμοποιούμε το προσωπικό μας κινητό για να ανοίγουμε το Outlook ή το Teams.
Η εταιρεία όμως εξακολουθεί να χρειάζεται να προστατεύει τα δεδομένα της.
Πώς εξασφαλίζει, λοιπόν, ότι ένα εταιρικό έγγραφο δεν θα καταλήξει κατά λάθος σε ένα προσωπικό cloud storage ή σε μια μη εγκεκριμένη εφαρμογή;
Εδώ μπαίνει το Microsoft Intune.
MDM VS MAM: Η ΜΕΓΑΛΗ ΔΙΑΦΟΡΑ
Υπάρχουν δύο βασικές προσεγγίσεις που πρέπει να γνωρίζουμε.
MDM — MOBILE DEVICE MANAGEMENT
Στο MDM, η ίδια η συσκευή εγγράφεται σε ένα σύστημα διαχείρισης.
Αυτό σημαίνει ότι το IT μπορεί, ανάλογα με το λειτουργικό σύστημα και τον τύπο enrollment, να εφαρμόζει ρυθμίσεις όπως:
- Απαίτηση κωδικού κλειδώματος.
- Έλεγχο έκδοσης λειτουργικού συστήματος.
- Compliance policies.
- Διαχείριση εταιρικών εφαρμογών και ρυθμίσεων.
- Απομακρυσμένες ενέργειες διαχείρισης, όπου υποστηρίζονται.
Αλλά προσοχή: MDM δεν σημαίνει αυτόματα πρόσβαση στα προσωπικά δεδομένα του χρήστη.
Οι δυνατότητες του administrator διαφέρουν σημαντικά ανάλογα με το αν η συσκευή είναι προσωπική ή εταιρική και με τον τρόπο που έχει γίνει το enrollment.
MAM — MOBILE APPLICATION MANAGEMENT
Εδώ τα πράγματα γίνονται ιδιαίτερα ενδιαφέροντα.
Με το MAM και τα App Protection Policies, μπορούμε να προστατεύουμε τα εταιρικά δεδομένα μέσα σε συγκεκριμένες εφαρμογές, χωρίς να χρειάζεται να εγγράψουμε ολόκληρη τη συσκευή στο MDM.
Για παράδειγμα, ένας εργαζόμενος μπορεί να χρησιμοποιεί το προσωπικό του iPhone με Outlook και Teams.
Το IT μπορεί να ορίσει πολιτικές που:
- Απαιτούν PIN ή βιομετρικό έλεγχο για την πρόσβαση στα εταιρικά δεδομένα.
- Περιορίζουν το copy/paste προς προσωπικές εφαρμογές.
- Απαγορεύουν την αποθήκευση εταιρικών αρχείων σε μη εγκεκριμένες τοποθεσίες.
- Επιτρέπουν τη διαγραφή εταιρικών δεδομένων από τις προστατευμένες εφαρμογές.
Και όλα αυτά χωρίς πλήρες device enrollment.
Με λίγα λόγια, η εταιρεία προστατεύει τα δεδομένα της χωρίς να χρειάζεται να διαχειρίζεται ολόκληρο το κινητό.
ΤΙ ΜΠΟΡΕΙ ΝΑ ΔΕΙ ΤΟ IT;
Ας υποθέσουμε ότι έχουμε ένα προσωπικό κινητό που έχει εγγραφεί στο Microsoft Intune.
Σύμφωνα με την τεκμηρίωση της Microsoft, οι διαχειριστές δεν αποκτούν μέσω του Intune πρόσβαση σε:
- Προσωπικές φωτογραφίες και βίντεο.
- Προσωπικά SMS και emails.
- Ιστορικό κλήσεων.
- Ιστορικό περιήγησης στο διαδίκτυο.
- Προσωπικές επαφές και ημερολόγιο.
- Κωδικούς πρόσβασης.
- Περιεχόμενο προσωπικών εγγράφων.
Τι μπορούν να δουν;
Ανάλογα με τον τύπο διαχείρισης, ενδέχεται να έχουν πρόσβαση σε πληροφορίες όπως το μοντέλο της συσκευής, η έκδοση του λειτουργικού συστήματος, το serial number, το IMEI και στοιχεία των διαχειριζόμενων εφαρμογών.
Η ορατότητα στις εγκατεστημένες εφαρμογές επίσης διαφέρει ανάλογα με την πλατφόρμα και τη μέθοδο enrollment.
Αυτό σημαίνει ότι δεν πρέπει να θεωρούμε όλα τα είδη Intune enrollment ισοδύναμα.
ANDROID WORK PROFILE: ΔΥΟ ΚΟΣΜΟΙ ΣΕ ΕΝΑ ΚΙΝΗΤΟ
Στις προσωπικές Android συσκευές υπάρχει μια ιδιαίτερα χρήσιμη δυνατότητα: το Android Enterprise Work Profile.
Ουσιαστικά δημιουργείται ένας ξεχωριστός εργασιακός χώρος μέσα στο κινητό.
Από τη μία πλευρά έχουμε τις προσωπικές μας εφαρμογές και από την άλλη τις εταιρικές.
Για παράδειγμα, μπορεί να έχουμε δύο Outlook ή άλλες εφαρμογές με διαφορετικά περιβάλλοντα χρήσης, εφόσον υποστηρίζονται.
Το IT διαχειρίζεται το Work Profile, όχι τον προσωπικό χώρο.
Έτσι, όταν ο εργαζόμενος αποχωρήσει από την εταιρεία, ο εργασιακός χώρος μπορεί να αφαιρεθεί χωρίς να διαγραφούν οι προσωπικές φωτογραφίες, τα μηνύματα και οι εφαρμογές του.
ΚΑΙ ΤΙ ΓΙΝΕΤΑΙ ΜΕ ΤΑ IPHONES;
Στο οικοσύστημα της Apple, τα πράγματα λειτουργούν λίγο διαφορετικά.
Το iOS/iPadOS υποστηρίζει το Apple User Enrollment, μια μέθοδο διαχείρισης σχεδιασμένη για προσωπικές συσκευές, με πιο περιορισμένες δυνατότητες για τον administrator και διαχωρισμό εταιρικών από προσωπικά δεδομένα.
Υπάρχει επίσης η δυνατότητα MAM χωρίς enrollment, μέσω Intune App Protection Policies.
Για παράδειγμα, μια εταιρεία μπορεί να προστατεύει το εταιρικό Outlook σε ένα προσωπικό iPhone χωρίς να απαιτεί πλήρη διαχείριση της συσκευής.
Το σημαντικό είναι να γνωρίζουμε ποια μέθοδο χρησιμοποιεί η εταιρεία μας.
ΜΠΟΡΕΙ Η ΕΤΑΙΡΕΙΑ ΝΑ ΜΟΥ ΣΒΗΣΕΙ ΤΟ ΚΙΝΗΤΟ;
Εδώ χρειάζεται προσοχή.
Η απάντηση είναι ότι εξαρτάται από τη μέθοδο διαχείρισης.
Στο MAM χωρίς enrollment, ο administrator μπορεί να πραγματοποιήσει selective wipe των εταιρικών δεδομένων από τις προστατευμένες εφαρμογές. Δεν έχει μέσω αυτής της μεθόδου δυνατότητα εργοστασιακής επαναφοράς ολόκληρης της συσκευής.
Στο MDM, οι διαθέσιμες ενέργειες εξαρτώνται από τον τύπο enrollment, την πλατφόρμα και το ownership.
Για παράδειγμα, ένα full device wipe μπορεί να είναι διαθέσιμο σε ορισμένα σενάρια MDM, ενώ σε πιο περιορισμένες μεθόδους BYOD δεν υποστηρίζεται.
Γι’ αυτό έχει σημασία να μην αντιμετωπίζουμε το MDM σαν μία ενιαία λειτουργία με τις ίδιες δυνατότητες παντού.
ΤΙ ΘΑ ΕΠΕΛΕΓΑ ΓΙΑ ΜΙΑ ΕΤΑΙΡΕΙΑ;
Αν σχεδίαζα μια λύση για προσωπικά κινητά εργαζομένων, θα ξεκινούσα εξετάζοντας το MAM χωρίς enrollment.
Για πολλές εταιρείες που χρειάζονται απλώς ασφαλή πρόσβαση σε Outlook, Teams και άλλες υποστηριζόμενες εφαρμογές, τα App Protection Policies μπορούν να προσφέρουν σημαντική προστασία χωρίς πλήρη διαχείριση της προσωπικής συσκευής.
Θα συνδύαζα αυτή την προσέγγιση με Conditional Access και κατάλληλες πολιτικές προστασίας δεδομένων.
Αν όμως υπήρχαν απαιτήσεις για device-level compliance, certificates, Wi-Fi/VPN provisioning ή άλλες ρυθμίσεις συσκευής, θα εξέταζα μια κατάλληλη μέθοδο MDM enrollment.
Δεν υπάρχει μία απάντηση που να ταιριάζει σε όλους.
Υπάρχει όμως μια βασική αρχή που θεωρώ σημαντική:
Η εταιρεία πρέπει να μπορεί να προστατεύει τα δεδομένα της, χωρίς να αποκτά περισσότερο έλεγχο πάνω στην προσωπική συσκευή απ’ όσο πραγματικά χρειάζεται.
ΤΕΛΙΚΑ, ΠΡΕΠΕΙ ΝΑ ΑΝΗΣΥΧΩ;
Όχι επειδή απλώς σου ζήτησαν να χρησιμοποιήσεις το Microsoft Intune.
Αλλά είναι απολύτως σωστό να ρωτήσεις το IT ποια μέθοδο διαχείρισης χρησιμοποιείται και τι ακριβώς επιτρέπει.
Άλλο πράγμα είναι να εφαρμόζεται μια πολιτική προστασίας στο εταιρικό Outlook και άλλο να εγγράφεται ολόκληρη η συσκευή σε MDM.
Το Intune δεν είναι εργαλείο κατασκοπείας. Είναι εργαλείο διαχείρισης συσκευών και προστασίας εταιρικών δεδομένων.
Το πόσο επηρεάζει την προσωπική μας συσκευή εξαρτάται από τον τρόπο που έχει σχεδιαστεί και εφαρμοστεί η λύση.
Και αυτό είναι κάτι που αξίζει να γνωρίζουν τόσο οι administrators όσο και οι τελικοί χρήστες.
ΠΗΓΕΣ
- Microsoft Learn — What information can my organization see?
- [Microsoft Learn — App Protection Policies Overview](https://learn.microsoft.com/en-us/intune/app-management/pro


Leave a Reply